Kerentanan
[FAIL] Unrestricted Resource Consumption - Authentication - Login Rate Limiting
Deskripsi
Endpoint login crAPI tidak menerapkan rate limiting maupun account lockout. Percobaan login yang gagal berulang kali tidak dibatasi, sehingga memungkinkan brute-force/credential stuffing dan konsumsi sumber daya server tanpa batas.
Dampak
Availability: server dapat dibanjiri permintaan autentikasi tanpa hambatan. Confidentiality: memungkinkan brute-force kredensial untuk mengambil alih akun.
CWE
CWE-307: Improper Restriction of Excessive Authentication Attempts (CWE-770: Allocation of Resources Without Limits)
OWASP
API4:2023 - Unrestricted Resource Consumption
Skenario
Normal: satu login gagal -> 401. Eksploitasi: 20 percobaan beruntun -> semua 401 tanpa 429/lockout, membuktikan tidak ada pembatasan.
Endpoint
POST http://127.0.0.1:8888/identity/api/auth/login
Fitur terdampak
Autentikasi Login (crapi-identity)
Rekomendasi perbaikan
- Terapkan rate limiting per akun/IP dan account lockout progresif.
- Tambahkan CAPTCHA/anti-automasi & deteksi anomali.
- Batasi konkurensi/permintaan per klien.
Bukti konsep
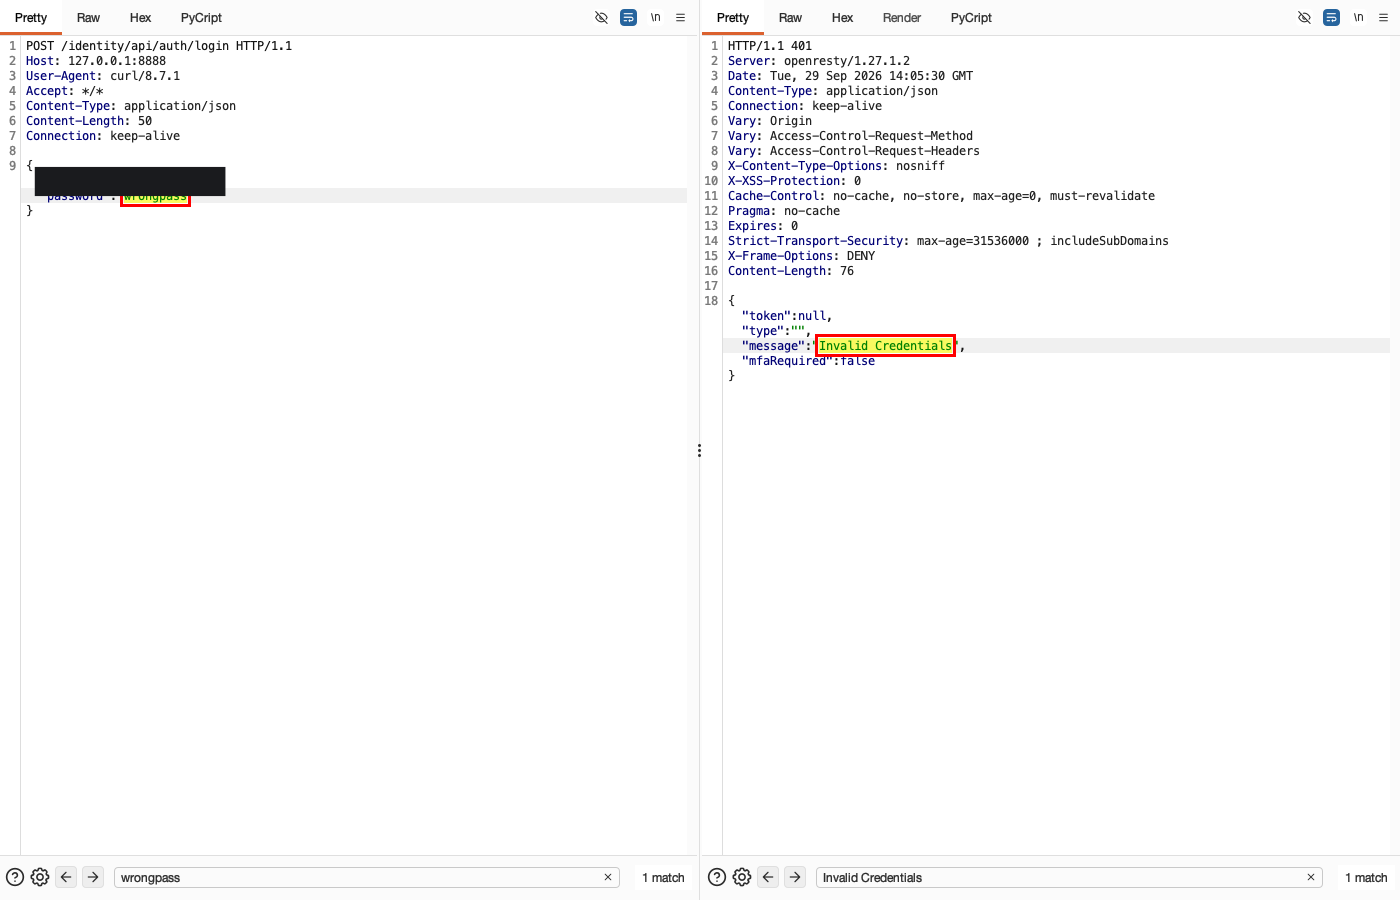
- (Screenshot 1) NORMAL: POST /identity/api/auth/login dengan password salah -> 401.
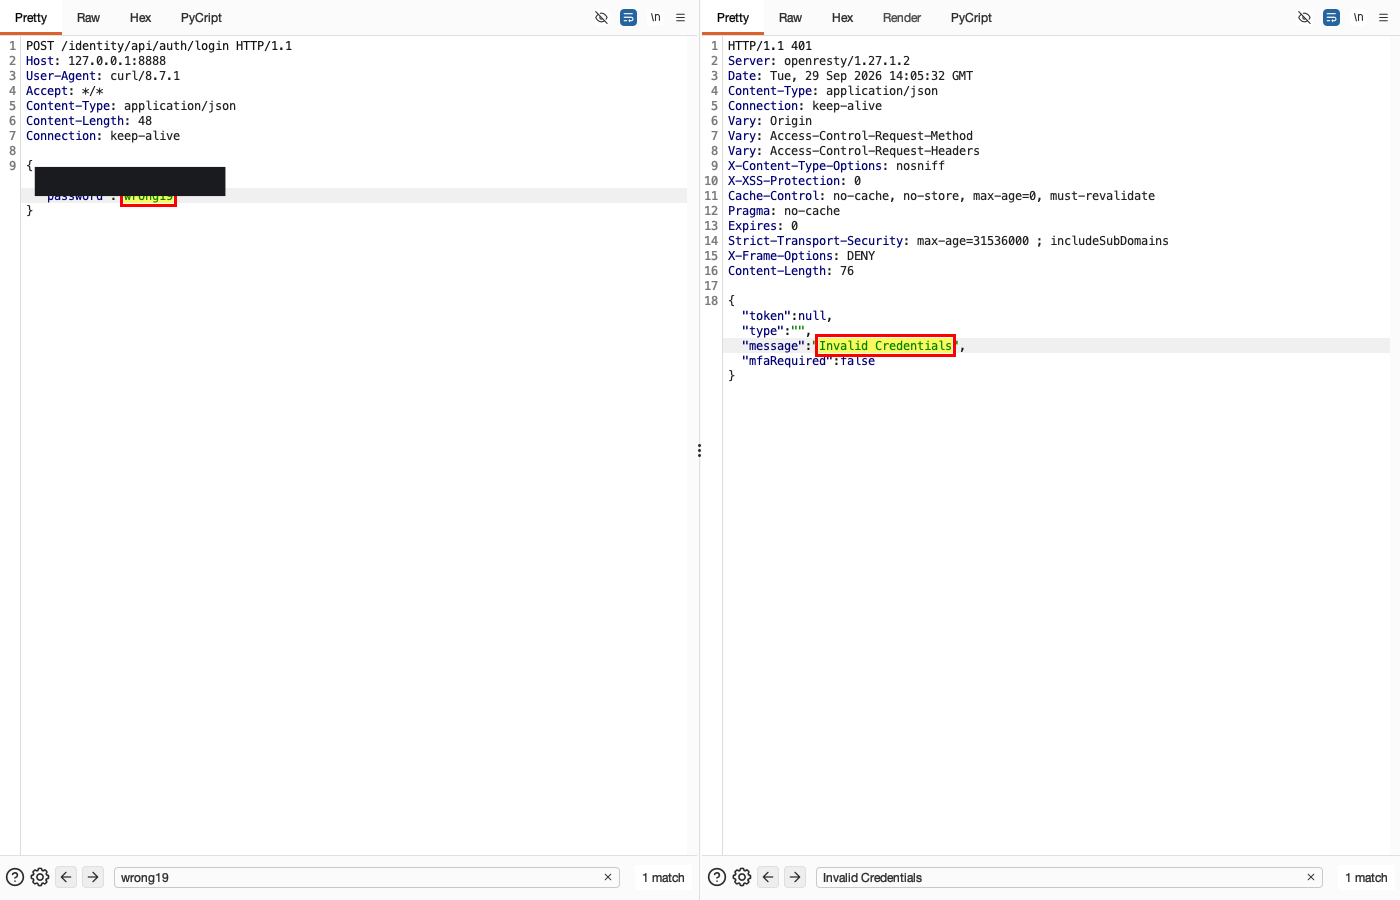
- (Screenshot 2) EKSPLOITASI: kirim 20 percobaan login beruntun -> semua 401 tanpa HTTP 429/lockout, membuktikan tidak ada rate limiting.
Rekaman lengkap
LAB Semua target adalah sistem lab. Tidak ada satu pun yang merupakan pekerjaan klien. Bukti ditampilkan apa adanya; secret dihitamkan.
Normal: satu login gagal
Alur normal: satu percobaan login dengan kata sandi yang salah mendapat respons 401.
HTTP request
POST /identity/api/auth/login HTTP/1.1
Host: 127.0.0.1:8888
Content-Type: application/json

{"email":"[REDACTED-EMAIL]","password":"[REDACTED-LAB-VALUE]"}
HTTP response
HTTP/1.1 401
Server: openresty/1.27.1.2
Content-Type: application/json
Content-Length: 76

{
  "token": null,
  "type": "",
  "message": "Invalid Credentials",
  "mfaRequired": false
}
Pengamatan: 20 percobaan login tanpa rate limit
Dampak: 20 percobaan login tidak terkena rate limit. Kondisi ini membuka peluang brute-force kredensial, credential stuffing, dan konsumsi sumber daya tanpa batas, yang mengancam ketersediaan serta kerahasiaan. Rekaman ini tidak membuktikan pengambilalihan akun atau denial of service.
HTTP request
POST /identity/api/auth/login HTTP/1.1
Host: 127.0.0.1:8888
Content-Type: application/json

{"email":"[REDACTED-EMAIL]","password":"[REDACTED-LAB-VALUE]"}
# 20 percobaan login BERUNTUN -> semua 401, TIDAK ada HTTP 429/lockout
HTTP response
Status 20 percobaan beruntun:
401 401 401 401 401 401 401 401 401 401 401 401 401 401 401 401 401 401 401 401

=> tidak ada 429/lockout pada percobaan mana pun.
← Kasus sebelumnya: Unrestricted Access to Sensitive Business Flow - Shop - Coupon Claim Kasus berikutnya: Unsafe Consumption of APIs - Workshop - Contact Mechanic Upstream →