Kerentanan
[PASS] NoSQL Injection - Community - Coupon Validation (Normal Input)
Deskripsi
Diuji validasi kupon dengan input string biasa (valid & tak dikenal), tanpa operator NoSQL.
Dampak
Tidak ada dampak: kode valid diterima, kode tak dikenal ditolak sebagaimana mestinya.
CWE
CWE-943: NoSQL Injection (diuji negatif untuk input string biasa)
OWASP
API8:2023 - Security Misconfiguration (diuji negatif - input normal)
Skenario
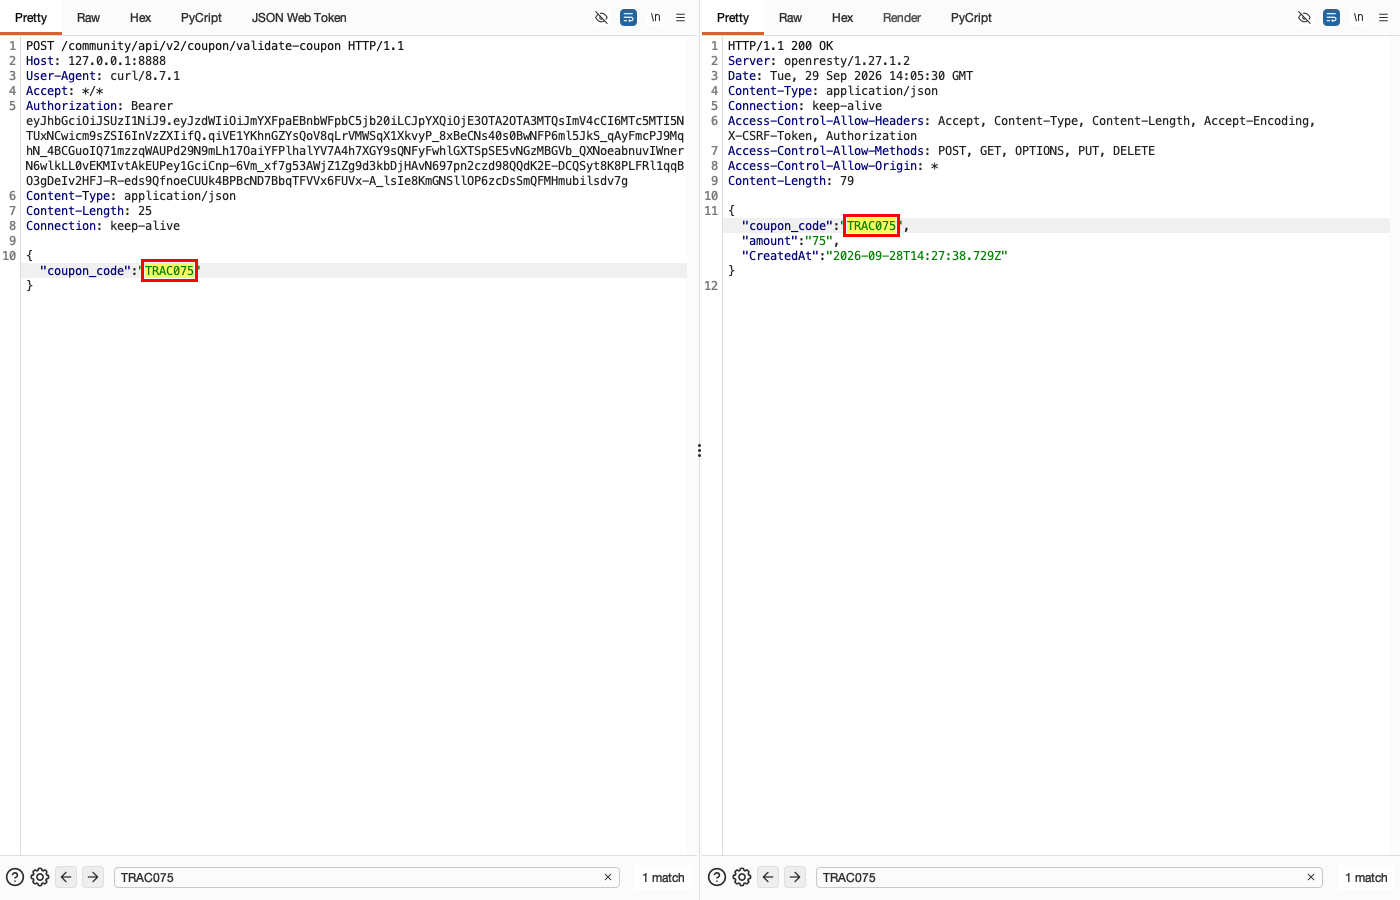
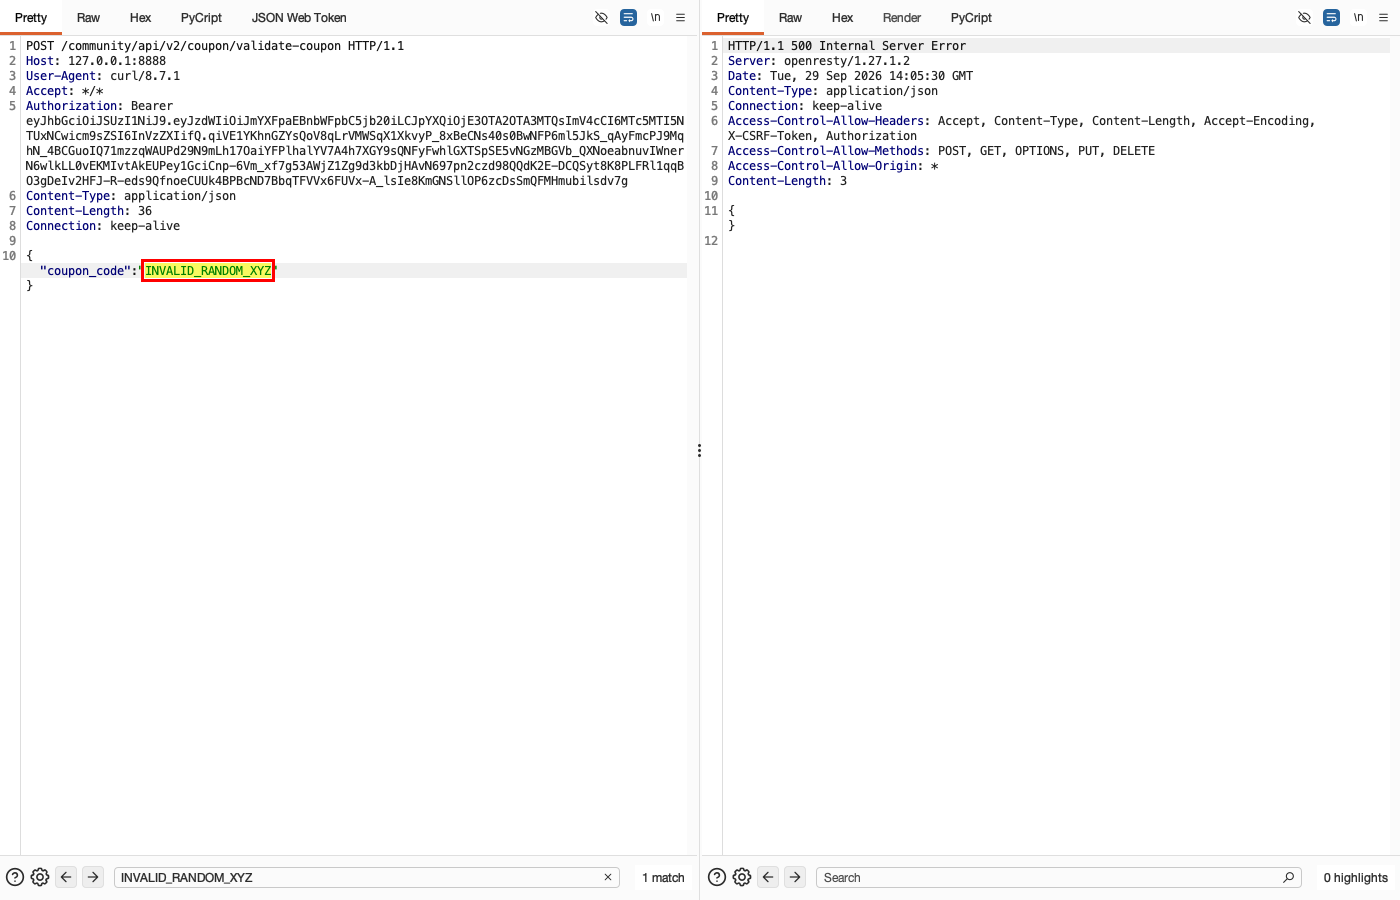
Normal: kode valid TRAC075 -> 200. Uji: string acak tak dikenal -> ditolak. PASS (validasi input normal berjalan). Injeksi operator ada di [FAIL].
Endpoint
POST http://127.0.0.1:8888/community/api/v2/coupon/validate-coupon
Fitur terdampak
Validasi Kupon (crapi-community)
Rekomendasi perbaikan
Terapkan pemaksaan tipe string & tolak operator/objek (lihat [FAIL] terkait).
Bukti konsep
- (Screenshot 1) NORMAL: coupon_code="TRAC075" (valid) -> 200.
- (Screenshot 2) UJI: coupon_code="INVALID_RANDOM_XYZ" (string tak dikenal) -> ditolak (validasi normal berjalan).
Rekaman lengkap
LAB Semua target adalah sistem lab. Tidak ada satu pun yang merupakan pekerjaan klien. Bukti ditampilkan apa adanya; secret dihitamkan.
Normal: kode valid diterima
Alur normal: kode kupon valid berupa string (TRAC075) mendapat respons 200.
HTTP request
POST /community/api/v2/coupon/validate-coupon HTTP/1.1
Host: 127.0.0.1:8888
Authorization: Bearer [REDACTED-LAB-TOKEN]

{"coupon_code":"TRAC075"}
HTTP response
HTTP/1.1 200 OK
Server: openresty/1.27.1.2
Content-Type: application/json
Content-Length: 79

{
  "coupon_code": "TRAC075",
  "amount": "75",
  "CreatedAt": "2026-09-28T14:27:38.729Z"
}
Hasil: string tidak dikenal ditolak (PASS)
Hasil (PASS): input string biasa yang tidak dikenal ditolak. Hasil ini hanya berlaku untuk input string biasa; injeksi operator NoSQL tetap memicu kelemahan yang dijelaskan pada [FAIL].
HTTP request
POST /community/api/v2/coupon/validate-coupon HTTP/1.1
Host: 127.0.0.1:8888
Authorization: Bearer [REDACTED-LAB-TOKEN]

{"coupon_code":"INVALID_RANDOM_XYZ"}
HTTP response
HTTP/1.1 500 Internal Server Error
Server: openresty/1.27.1.2
Content-Type: application/json
Content-Length: 3

{}
← Kasus sebelumnya: NoSQL Injection - Community - Coupon Validation Kasus berikutnya: OTP Bruteforce Protection - Authentication - Password Reset (Per-Session Lockout) →