Kerentanan
[PASS] Broken Object Level Authorization - Vehicle - Location Tracking (Unauthenticated)
Deskripsi
Diuji akses endpoint lokasi kendaraan tanpa autentikasi apa pun.
Dampak
Tidak ada dampak: server mewajibkan autentikasi dan menolak (401).
CWE
CWE-306: Missing Authentication for Critical Function (diuji, tidak rentan pada jalur ini)
OWASP
API1:2023 - Broken Object Level Authorization (diuji negatif - jalur unauth)
Skenario
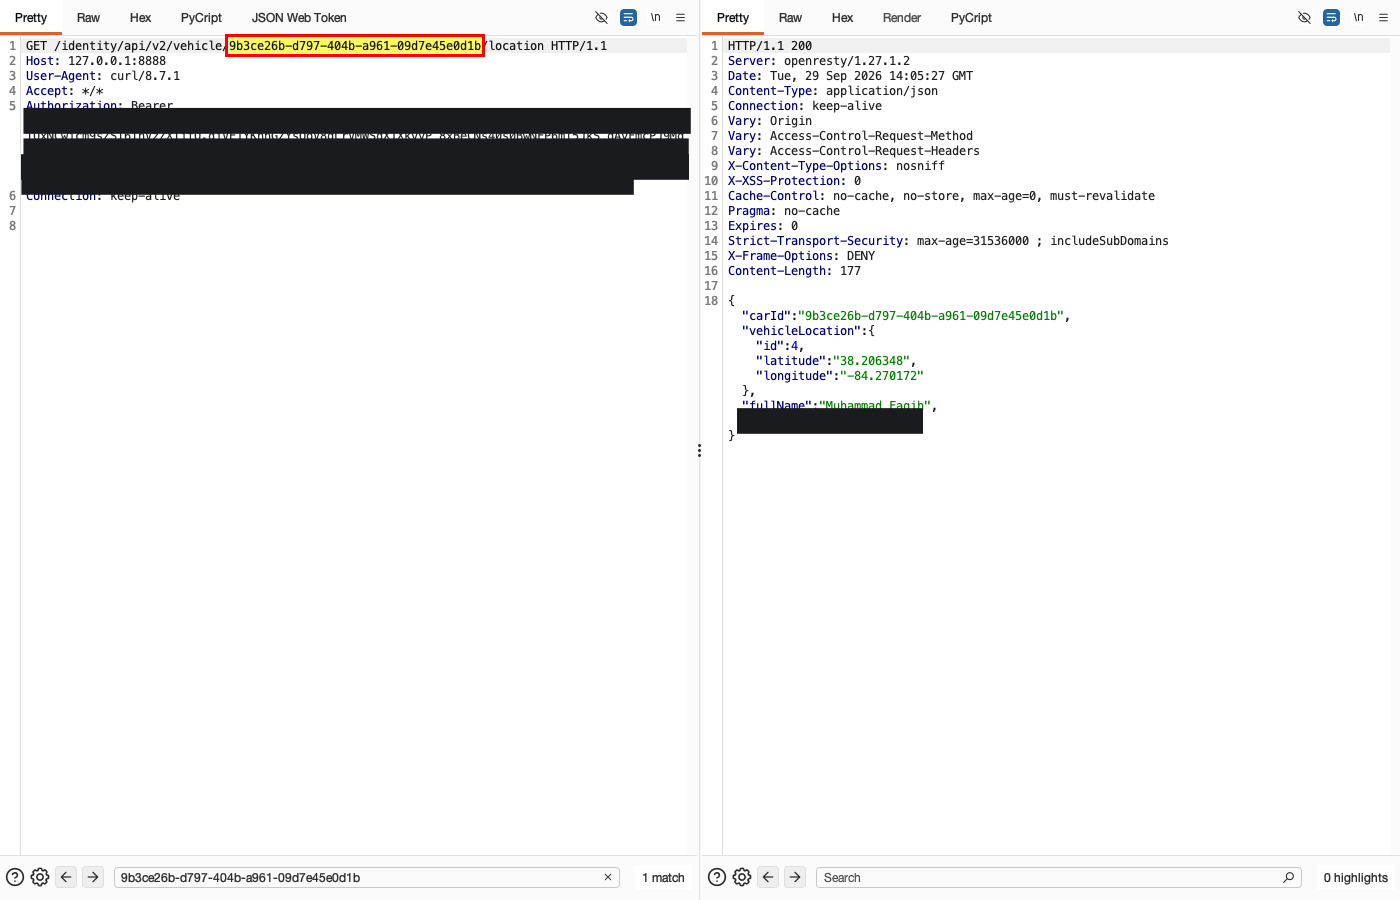
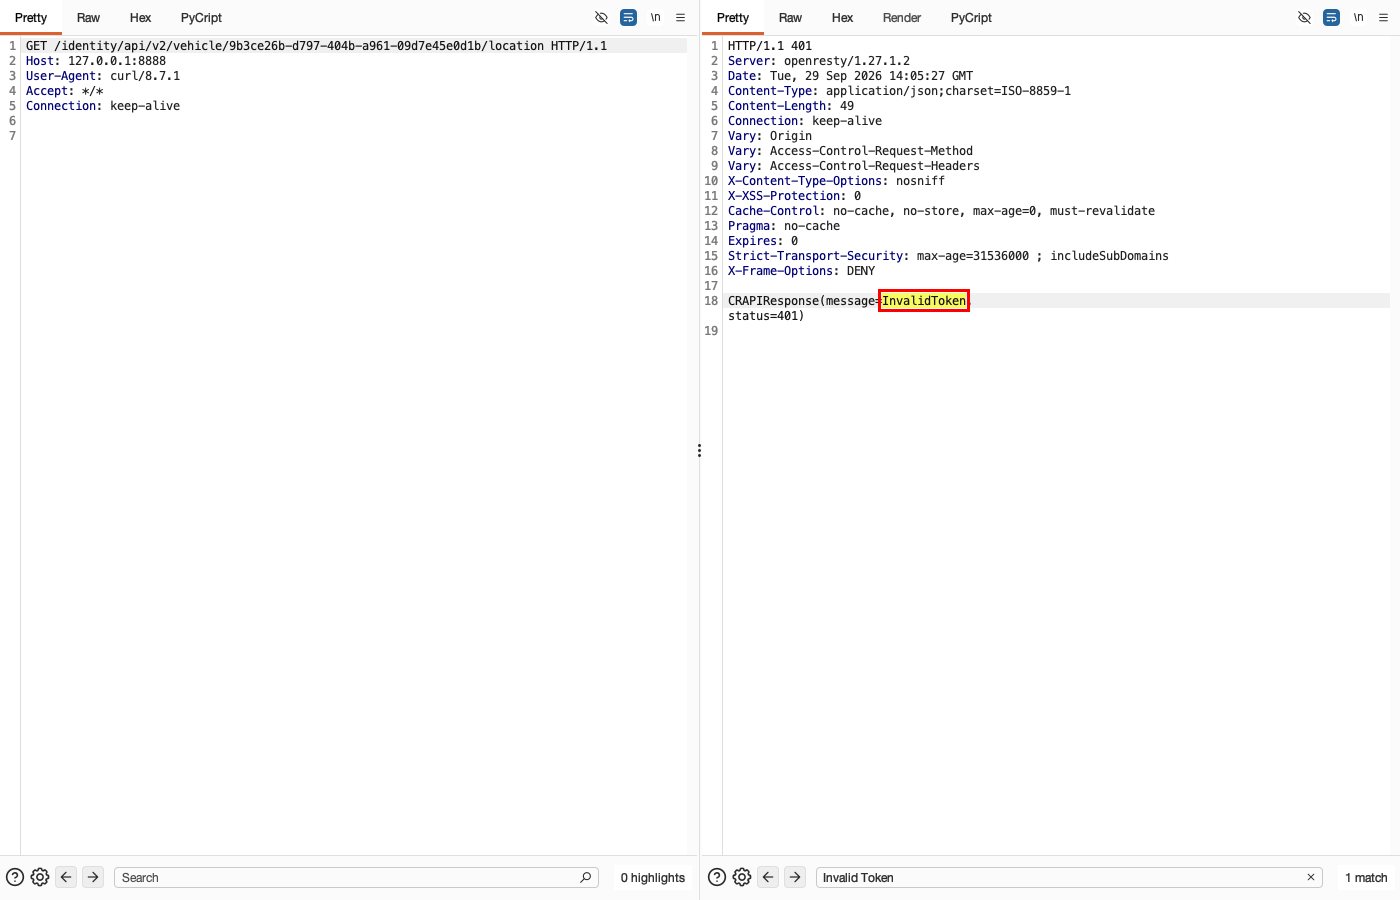
Normal: akses lokasi sendiri dengan token -> 200. Eksploitasi: hapus token -> 401. PASS (kontrol autentikasi berjalan).
Endpoint
GET http://127.0.0.1:8888/identity/api/v2/vehicle/{vehicleId}/location
Fitur terdampak
Pelacakan Lokasi Kendaraan (crapi-identity)
Rekomendasi perbaikan
Pertahankan wajib-autentikasi; tambahkan pula verifikasi kepemilikan objek (lihat temuan [FAIL] terkait).
Bukti konsep
- (Screenshot 1) NORMAL: GET /identity/api/v2/vehicle/9b3ce26b-d797-404b-a961-09d7e45e0d1b/location kendaraan sendiri dengan token -> 200.
- (Screenshot 2) EKSPLOITASI: kirim ulang TANPA header Authorization -> 401 (kontrol autentikasi berjalan).
Rekaman lengkap
LAB Semua target adalah sistem lab. Tidak ada satu pun yang merupakan pekerjaan klien. Bukti ditampilkan apa adanya; secret dihitamkan.
Normal: lokasi kendaraan sendiri (terautentikasi)
Alur normal: mengakses lokasi kendaraan sendiri dengan token valid mendapat respons 200.
HTTP request
GET /identity/api/v2/vehicle/9b3ce26b-d797-404b-a961-09d7e45e0d1b/location HTTP/1.1
Host: 127.0.0.1:8888
Authorization: Bearer [REDACTED-LAB-TOKEN]
HTTP response
HTTP/1.1 200
Server: openresty/1.27.1.2
Content-Type: application/json
Content-Length: 177

{
  "carId": "9b3ce26b-d797-404b-a961-09d7e45e0d1b",
  "vehicleLocation": {
    "id": 4,
    "latitude": "38.206348",
    "longitude": "-84.270172"
  },
  "fullName": "Muhammad Faqih",
  "email": "[REDACTED-EMAIL]"
}
Hasil: akses tanpa token ditolak (PASS)
Hasil (PASS): akses tanpa token mendapat response 401. Autentikasi berjalan pada pengujian ini, tetapi BOLA tetap terjadi dengan token pengguna lain; lihat [FAIL].
HTTP request
GET /identity/api/v2/vehicle/9b3ce26b-d797-404b-a961-09d7e45e0d1b/location HTTP/1.1
Host: 127.0.0.1:8888
Accept: application/json

# HEADER Authorization SENGAJA DIHAPUS
HTTP response
HTTP/1.1 401
Server: openresty/1.27.1.2
Content-Type: application/json;charset=ISO-8859-1
Content-Length: 49

CRAPIResponse(message=Invalid Token, status=401)
← Kasus sebelumnya: Broken Object Level Authorization - Vehicle - Location Tracking Kasus berikutnya: Broken Object Level Authorization - Workshop - Mechanic Report →